DNSSEC helpt bij het controleren van de echtheid van DNS-antwoorden. Het gebruikt digitale handtekeningen en een vertrouwensketen. Het vervangt geen HTTPS-certificaat, mailboxbeveiliging of goed accountbeheer.
De keten moet blijven kloppen
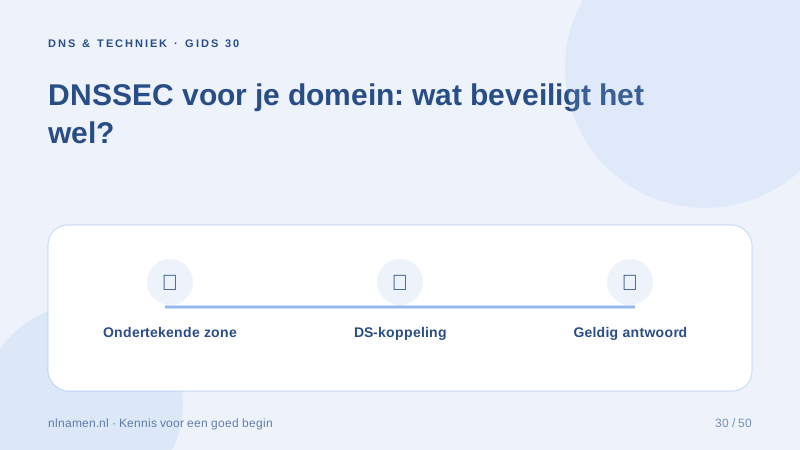
De DNS-provider ondertekent de zone met sleutels. Bij de bovenliggende zone staat informatie waarmee een validator die sleutels kan controleren. Een DS-record hoort bij die koppeling. Als de gepubliceerde verwijzing niet meer bij de gebruikte sleutel past, kan een validerende resolver het antwoord afwijzen. Het domein lijkt dan onbereikbaar ondanks bestaande DNS-records.
Plan een DNS-providerwissel zorgvuldig
Nieuwe nameservers kunnen andere sleutels gebruiken. Het alleen vervangen van nameservernamen garandeert niet dat DNSSEC goed meegaat. Bespreek de procedure vooraf met beide providers en houd rekening met caches. Schakel beveiliging niet willekeurig uit om een fout te omzeilen; stel eerst vast welke sleutel- of delegatiestap ontbreekt.
Controleer ondersteuning en beheer apart
Dat een extensie DNSSEC ondersteunt, betekent niet dat ieder klantenpaneel alle sleutelhandelingen aanbiedt. De huidige nlnamen.nl accountfunctie richt zich op nameservers en gewone DNS-records. Activering en sleutelmigratie van DNSSEC vereisen een gecontroleerde providerprocedure. Gebruik pas een beveiligingsclaim op je eigen site wanneer je de werkelijke actieve configuratie hebt geverifieerd.
Jouw praktische checklist
- Controleer de actieve DNSSEC-status.
- Laat DS en DNSKEY bij elkaar passen.
- Plan sleutels mee bij nameserverwijzigingen.
- Verwar DNSSEC niet met HTTPS.
Een oude DS-verwijzing bij de registry met een nieuw ondertekende DNS-zone kan validatie breken, ook als A- en MX-records correct lijken.
Bronnen en verder lezen
Registratieregels en providerfuncties kunnen wijzigen. Controleer de actuele eisen voor jouw domein voordat je bestelt of diensten aanpast.
Klaar voor jouw eigen .nl?
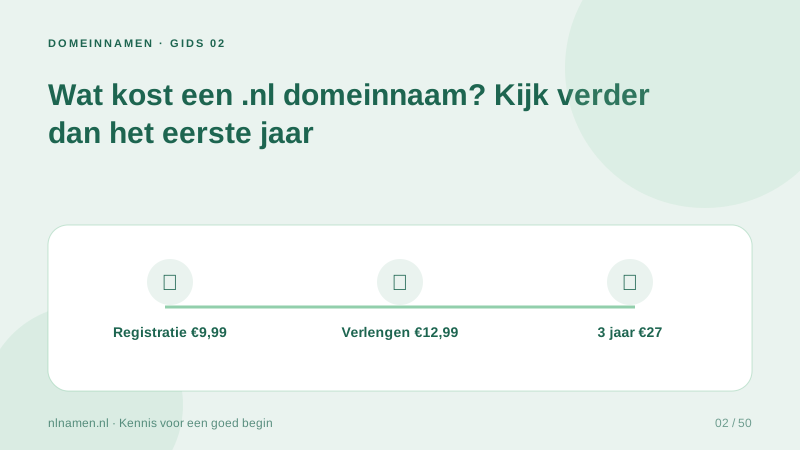
€ 9,99 voor het eerste jaar, € 12,99 verlengen of 3 jaar voor € 27. Zonder verplicht hostingpakket.
Check jouw domeinnaam →