Je websiteprovider wil HTTPS activeren, maar meldt dat CAA de certificaatuitgifte tegenhoudt. Dan is een extra A-record meestal geen gerichte oplossing. Verzamel eerst welke domeinnamen op het certificaat moeten komen en welke certificaatautoriteit je provider gebruikt. Daarmee kan je DNS-beheerder een passende wijziging beoordelen.
Begrijp welk onderdeel CAA regelt
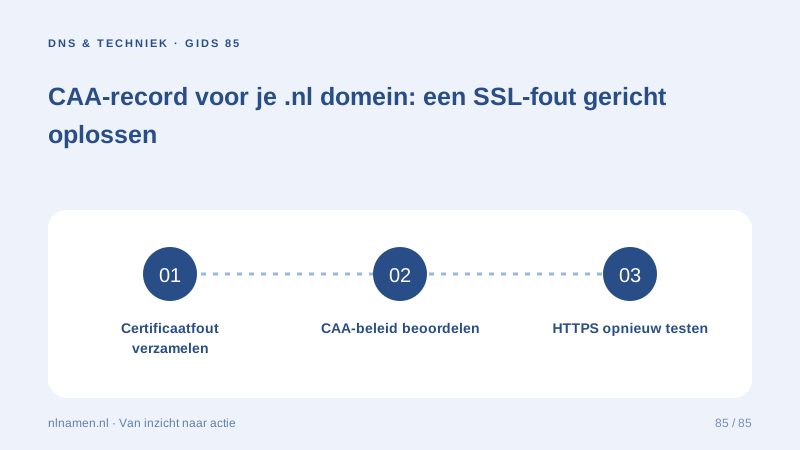
CAA is een DNS-record waarmee een domeinhouder kan aangeven welke certificaatautoriteiten certificaten mogen uitgeven. Het publiceert geen website en installeert ook geen certificaat. Noteer bij een fout daarom afzonderlijk of de website naar de juiste omgeving verwijst, of je provider een certificaat heeft aangevraagd en welke melding die aanvraag teruggeeft. Die drie controles geven een bruikbaar startpunt voor het herstel.
Wie regelt het SSL-certificaat bij jouw domein? →
Vraag je websiteprovider om de juiste informatie
Vraag welke certificaatautoriteit nodig is en voor welke hostnamen de aanvraag geldt. Schrijf ook op of je een wildcardcertificaat gebruikt. Neem geen algemene recordwaarde over omdat een andere website die gebruikt: jouw platform kan een andere autoriteit of combinatie nodig hebben. Bewaar de actuele instructie samen met het ticket of de foutmelding, zodat de DNS-beheerder weet wat je probeert toe te staan.
Controleer het beleid op de juiste DNS-naam
CAA kan op verschillende niveaus van een domein staan. Een beleid op een subdomein kan daardoor relevant zijn voor een aanvraag die je alleen op het hoofddomein hebt gecontroleerd. Laat de beheerder het beleid voor alle aangevraagde namen onderzoeken. Vraag bij meerdere bestaande CAA-records welke functie elk record heeft voordat je iets vervangt. Een conflict vraagt om uitleg, niet om het leegmaken van de hele zone.
Laat de wijziging uitvoeren bij de actieve DNS-aanbieder
Gebruik je eigen nameservers, dan hoort de aanpassing bij die DNS-aanbieder. Geef bij beheerde DNS je providerinstructie en exacte foutmelding aan support. De CAA-tags issue en issuewild hebben verschillende doelen; laat de juiste waarde en invoerwijze controleren. Bij een SERVFAIL is eerst DNS-onderzoek nodig. Een onleesbaar antwoord is iets anders dan een leesbaar beleid dat een autoriteit niet toestaat.
Onderzoek een SERVFAIL en mogelijke DNSSEC-fout →
Controleer de nieuwe aanvraag en houd het beleid bij
Laat na de DNS-wijziging opnieuw een certificaat aanvragen en controleer de uitkomst bij je websiteprovider. Test vervolgens HTTPS op alle bedoelde adressen. Noteer welk CAA-beleid bij welk platform hoort en bekijk dit opnieuw wanneer je de website verhuist. Je herstelnotitie moet laten zien welke concrete fout is verholpen, zonder te beloven dat toekomstige certificaatverlengingen nooit aandacht vragen.
Jouw praktische checklist
- Bewaar de exacte CAA-foutmelding.
- Vraag autoriteit en aangevraagde hostnamen op.
- Controleer root, subdomeinen en actieve zone.
- Laat issue en issuewild passend beoordelen.
- Test de nieuwe uitgifte en alle HTTPS-adressen.
Een zakelijke site verhuist naar een ander websiteplatform. De domeinnaam en maildienst blijven gelijk, maar het vorige CAA-beleid past niet bij de certificaatdienst van het nieuwe platform. De eigenaar vraagt de nieuwe provider om de benodigde autoriteit, laat de beheerder het bestaande beleid beoordelen en test daarna de nieuwe HTTPS-verbinding. Mailrecords maken geen deel uit van die wijziging.
Veelgestelde vragen
Moet ieder .nl domein een CAA-record hebben?
CAA is een manier om certificaatuitgifte te beperken. Zonder zo’n beperking moeten certificaatautoriteiten nog steeds hun normale domeincontrole uitvoeren. Kies het beleid passend bij je websitevoorziening.
Lost een CAA-record een verlopen certificaat direct op?
Nee. Een juist beleid kan een uitgifteblokkade wegnemen, maar je websiteprovider moet daarna nog een geldig certificaat uitgeven en installeren. Controleer de feitelijke HTTPS-verbinding.
Bronnen en verder lezen
- Let’s Encrypt: CAA and common errors
- IETF RFC 8659: CAA syntax and processing
- Google Public DNS: domain troubleshooting
Registratieregels en providerfuncties kunnen wijzigen. Controleer de actuele eisen voor jouw domein voordat je bestelt of diensten aanpast.
Klaar voor jouw eigen .nl?
€ 9,99 voor het eerste jaar, € 12,99 verlengen of 3 jaar voor € 27. Zonder verplicht hostingpakket.
Check jouw domeinnaam →